先看结论
优先选一个数据边界清楚、结果可验证的任务试点,再逐步扩展。
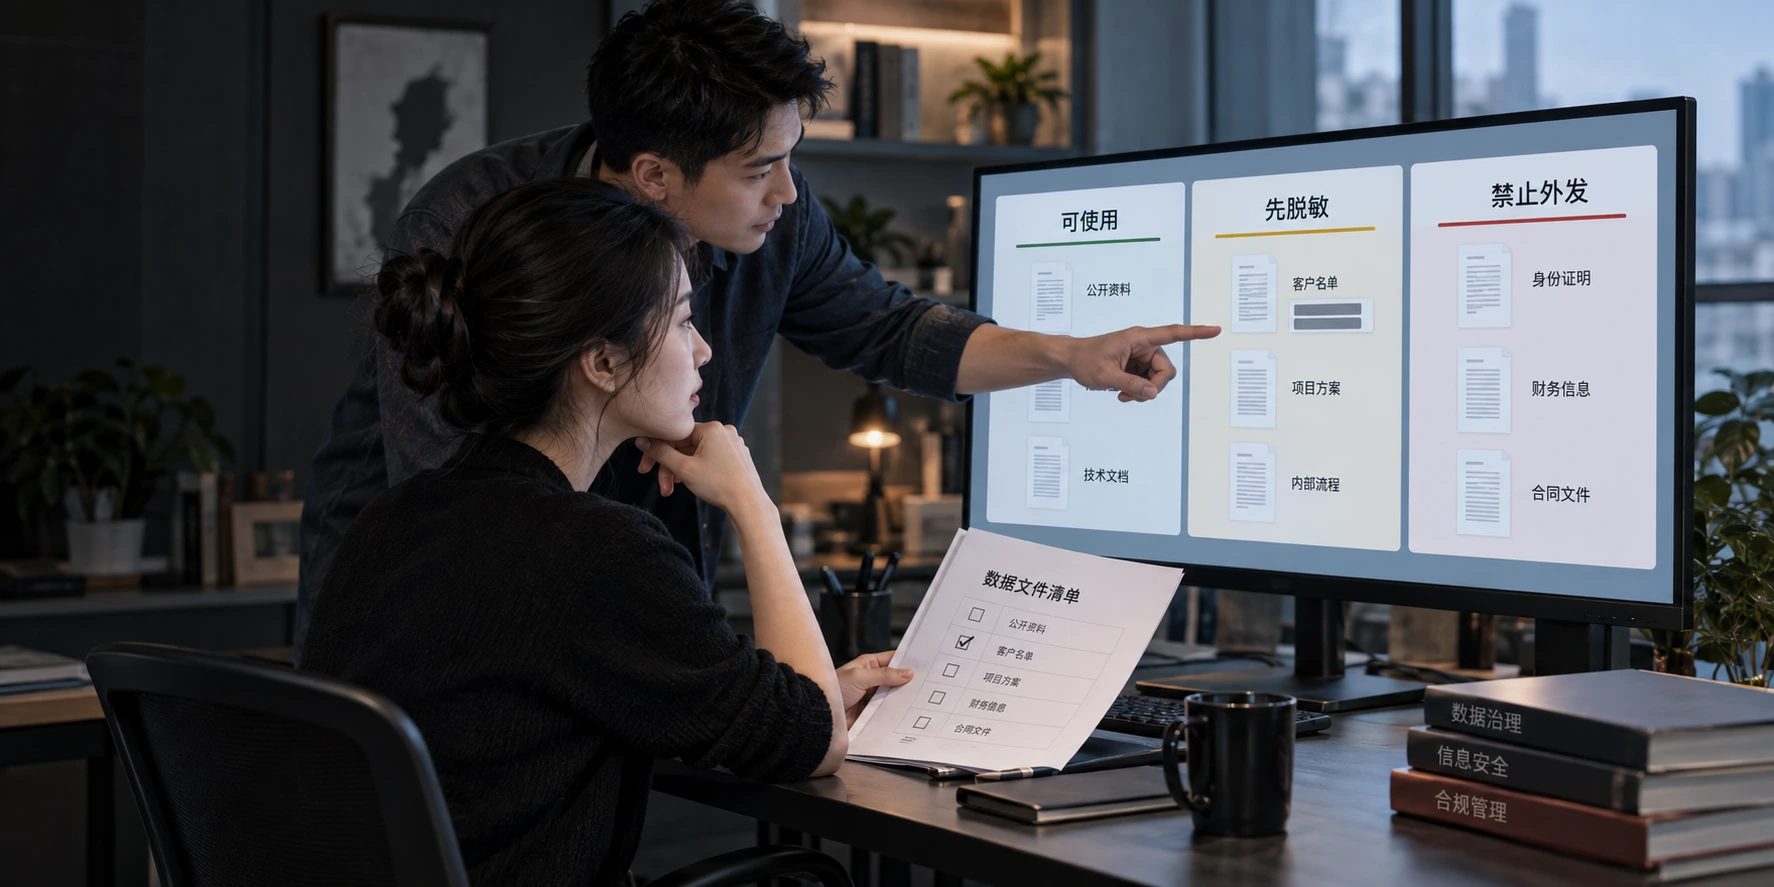
输入:哪些资料可以使用
按业务用途确认允许输入、需要脱敏和禁止输入的内容。客户资料、合同和研发文件不应仅因工具方便就被默认放行。
检索:谁可以看到哪些资料
知识库应检查导入、索引、检索、摘要和引用环节的权限。不同角色需分别测试,不能只用管理员账号验收。
输出:谁负责核对与发布
关键结论回到资料来源核验。进入报价、合同、对外发布或重要操作的内容,应由对应负责人复核。
运行:哪些记录要保留
根据实际业务确定必要的使用与异常记录、访问人员和保留范围,避免把风险管理变成无边界的信息收集。